Rozumiemy potrzeby zarówno specjalistów ds. cyberbezpieczeństwa, jak i firm, które ich poszukują. Jesteśmy ekspertami w łączeniu kropek i idealnym dopasowywaniu ich do siebie.

Cybersecurity for clients
B2BCyber brand sign on modern office building

POZNAJ NAS

B2B Cyber oferuje elastyczny outsourcing specjalistów ds. cyberbezpieczeństwa, realizację dedykowanych projektów oraz wdrażanie rozwiązań z zakresu bezpieczeństwa, ochrony danych i zgodności z regulacjami oraz standardami, a także zarządzane usługi bezpieczeństwa (MSSP). Niezależnie od tego, czy potrzebujesz ekspertów do wsparcia swojego zespołu, kompleksowej pomocy we wdrażaniu ISO 27001, NIS2 i innych wymagań regulacyjnych, czy stałego nadzoru nad bezpieczeństwem organizacji, możesz powierzyć te zadania B2B Cyber.

Wyróżnia nas rozumienie cyberbezpieczeństwa zarówno od strony technicznej, jak i biznesowej. Nie tylko dostarczamy doświadczonych specjalistów, ale również doskonale rozumiemy procesy zarządzania bezpieczeństwem w organizacjach, zarządzania ryzykiem stron trzecich (third-party risk management), bezpiecznego wdrażania dostawców (vendor onboarding) oraz wymagania dotyczące zgodności z regulacjami. Dzięki temu skutecznie współpracujemy z zespołami klientów, dostosowujemy się do ich procesów bezpieczeństwa i dostarczamy rozwiązania, które są zarówno bezpieczne, jak i praktyczne.

Bazując na ponad 10 latach doświadczenia w branży, wspieramy dynamicznie rozwijające się startupy oraz globalne przedsiębiorstwa, w tym firmy z listy Fortune 500, dostarczając specjalistyczną wiedzę i doświadczenie w zakresie cyberbezpieczeństwa, dopasowane do ich potrzeb biznesowych.
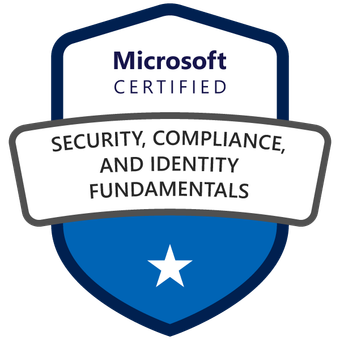
NASZE CERTYFIKATY

Ze względu na poufny charakter naszych usług z zakresu cyberbezpieczeństwa wszystkie nazwy klientów oraz dane umożliwiające ich identyfikację zostały zanonimizowane w celu ochrony ich poufności.

“B2B Cyber pomógł nam niemal natychmiast uzupełnić kluczowe luki kompetencyjne i zwiększyć możliwości naszego zespołu w obszarze cyberbezpieczeństwa. Ich eksperci szybko stali się częścią naszego zespołu, wnosząc wiedzę ekspercką z zakresu ISO 27001, ISO 27002 oraz zarządzania ryzykiem cyberbezpieczeństwa, bez konieczności długiego wdrożenia czy stałego zatrudnienia.”

Dyrektor ds. Technologii (CTO) / Dyrektor ITFirma technologiczna, UE

“Zespół B2B Cyber kompleksowo wsparł nasze inicjatywy związane z bezpieczeństwem i zgodnością, od oceny ryzyka i mapowania kontroli po przygotowanie do ISO 27001 oraz NIS2. Wszystkie działania zostały zrealizowane w uporządkowany, praktyczny sposób, który nasi inżynierowie mogli od razu wykorzystać w codziennej pracy”

Manager Platformy / Lider Zespołu InżynierskiegoGlobalna firma rozwijająca produkty cyfrowe

“Współpraca z B2B Cyber jako naszym partnerem w zakresie usług Managed Security Services zapewniła nam pełniejszą widoczność bezpieczeństwa oraz większą pewność w podejmowaniu decyzji. Dzięki ich wsparciu jesteśmy lepiej przygotowani do audytów, utrzymujemy zgodność z wymaganiami i skuteczniej zarządzamy bezpieczeństwem organizacji.”

Dyrektor ZarządzającyFirma świadcząca usługi cyfrowe, Ameryka Północna

“B2B Cyber pomógł nam przełożyć wymagania regulacyjne na praktyczny plan działań w zakresie bezpieczeństwa. Zespół zapewnił jasne wsparcie w obszarach ISO 27001, DORA, IAM, zarządzania podatnościami oraz przygotowania materiału dowodowego na potrzeby audytów, co znacząco usprawniło realizację naszych działań compliance.”

Kierownik ds. ZgodnościGlobalna firma z sektora regulowanego

“Dzięki B2B Cyber zyskaliśmy szybki dostęp do doświadczonych specjalistów ds. cyberbezpieczeństwa bez opóźnień związanych z tradycyjną rekrutacją. Zespół błyskawicznie zrozumiał nasze środowisko, trafnie określił priorytety i pomógł skutecznie usprawnić nasze działania operacyjne w obszarze bezpieczeństwa.”

Dyrektor OperacyjnyStartup technologiczny, UE

“B2B Cyber połączył wysokie kompetencje techniczne z praktycznym zrozumieniem wymagań regulacyjnych. Ich konsultanci pomogli nam wzmocnić governance, usprawnić zarządzanie ryzykiem cyberbezpieczeństwa oraz przyspieszyć realizację inicjatyw związanych z ISO 27001 i DORA, skutecznie współpracując z naszymi wewnętrznymi zespołami.”

Dyrektor ds. Bezpieczeństwa Informacji (CISO)Firma z sektora finansowego, UE

NASI KONSULTANCI PRACOWALI DLA NAJWIĘKSZYCH GLOBALNYCH MAREK

LICZBY

10
+
40
+
6
+
98
%
Zorientowani na wyniki
Koncentrujemy się na wymiernych wynikach, takich jak gotowość do audytu, zmniejszenie ryzyka cyberataków i wzmocnienie.

Elastyczność
Dzięki B2B Cyber możesz szybko zatrudnić doświadczonych ekspertów i terminowo realizować kluczowe inicjatywy.

Praktyczność
Zapewniamy jasną komunikację, praktyczne zalecenia i ramy bezpieczeństwa cybernetycznego.

Wiedza i podejście
Łączymy praktyczne doświadczenie, wysokie umiejętności związane z cyberbezpieczeństwem i proaktywne podejście.

Czym zajmuje się B2B Cyber?

B2B Cyber pomaga organizacjom wzmacniać cyberbezpieczeństwo poprzez elastyczny outsourcing specjalistów, dedykowaną realizację projektów bezpieczeństwa i zgodności oraz bieżące usługi zarządzania bezpieczeństwem. Wspieramy firmy, które potrzebują doświadczonych ekspertów cyberbezpieczeństwa, praktycznej realizacji inicjatyw security lub stałego nadzoru nad poziomem bezpieczeństwa bez długich procesów rekrutacyjnych.

Nasza praca łączy cybersecurity consulting, zgodność regulacyjną, zarządzanie ryzykiem cyber, governance bezpieczeństwa informacji oraz praktyczne wdrażanie rozwiązań w środowiskach enterprise IT i OT/ICS. Pomagamy organizacjom przekładać standardy cyberbezpieczeństwa, wymagania regulacyjne i priorytety biznesowe na konkretne rezultaty bezpieczeństwa.

Nasze doświadczenie obejmuje uznane standardy, frameworki i dobre praktyki, w tym ISO/IEC 27001, ISO/IEC 27002, ISO/IEC 27005, ISO 31000, ISO 22301, NIST Cybersecurity Framework (CSF) 2.0, NIST SP 800 Series, CIS Controls, COBIT, ITIL, SOC 2, PCI DSS, IEC 62443, OWASP Top 10, GDPR, DORA, NIS2, Cyber Resilience Act (CRA), Critical Entities Resilience Directive (CER) oraz zasady Zero Trust.

Jakie usługi cyberbezpieczeństwa oferuje B2B Cyber?

B2B Cyber oferuje trzy główne modele współpracy:

Nasza praca obejmuje takie obszary jak ISO 27001, NIS2, DORA, IAM/PAM, IEC 62443, OWASP Top 10, cloud security, DevSecOps, vulnerability management, incident response, cyber risk management, zgodność regulacyjna i governance bezpieczeństwa.

W jakich obszarach technicznych specjalizuje się zespół B2B Cyber?

Zespół B2B Cyber łączy doświadczenie z obszarów cybersecurity consulting, GRC, IAM/PAM, DevSecOps, vulnerability management, incident response, SOC, zgodności regulacyjnej, cloud security, information security, cyber risk management i security operations.

Wspieramy organizacje w większości kluczowych domen cyberbezpieczeństwa, od governance i compliance po techniczne wdrożenie oraz bezpieczeństwo operacyjne. Dzięki temu potrafimy zrozumieć złożone wymagania bezpieczeństwa i dostarczać praktyczne rezultaty zgodne z oczekiwaniami biznesowymi, standardami branżowymi i obowiązkami regulacyjnymi.

Nasze usługi cyberbezpieczeństwa obejmują:

Jakie certyfikacje posiada zespół B2B Cyber?

Certyfikacje reprezentowane w zespole B2B Cyber obejmują uznane kwalifikacje z obszaru cyberbezpieczeństwa, bezpieczeństwa informacji, zarządzania ryzykiem, compliance, cloud security, zarządzania projektami oraz IT service management.

  • CISA – Certified Information Systems Auditor
  • CISM – Certified Information Security Manager
  • CRISC – Certified in Risk and Information Systems Control
  • CISSP – Certified Information Systems Security Professional
  • ISO/IEC 27001 Lead Implementer – wdrażanie Systemu Zarządzania Bezpieczeństwem Informacji
  • ISO/IEC 27001 Lead Auditor – audytowanie Systemu Zarządzania Bezpieczeństwem Informacji
  • SC-100 Microsoft Certified: Cybersecurity Architect Expert
  • Microsoft Certified: Security Operations Analyst Associate
  • Microsoft Certified: Security, Compliance, and Identity Fundamentals
  • CEH – Certified Ethical Hacker
  • CompTIA PenTest+ – certyfikacja w zakresie testów penetracyjnych i oceny podatności
  • CompTIA Network Vulnerability Assessment Professional
  • ITIL 4 Foundation – certyfikacja z zakresu zarządzania usługami IT
  • PRINCE2 Practitioner – certyfikacja z zakresu zarządzania projektami
  • COBIT 2019 Foundation – governance i zarządzanie IT w przedsiębiorstwie
  • Professional Scrum Master I (PSM I)
  • SAFe Agilist – certyfikacja Scaled Agile Framework

Wymienione certyfikacje reprezentują kwalifikacje posiadane przez członków B2B Cyber Security Team. Indywidualny zakres certyfikacji może różnić się w zależności od konsultanta, profilu projektu, poziomu seniority oraz wymagań konkretnej roli.

Jakie branże obsługuje B2B Cyber?

B2B Cyber wspiera organizacje działające w sektorach regulowanych, przetwarzające wrażliwe dane oraz świadczące usługi o krytycznym znaczeniu dla ciągłości działania. Nasza oferta obejmuje m.in. sektor finansowy, bankowość, ubezpieczenia, technologie, ochronę zdrowia, przemysł, energetykę, handel elektroniczny, sektor publiczny, branżę prawną i farmaceutyczną.

Dostosowujemy model współpracy do specyfiki branży, profilu ryzyka, środowiska technologicznego, wymagań regulacyjnych oraz priorytetów biznesowych. Łączymy wiedzę sektorową z praktycznym doświadczeniem w cyberbezpieczeństwie, dostarczając specjalistów, rozwiązania i usługi dopasowane do rzeczywistych potrzeb organizacji.

  • Bankowość i sektor finansowy – cyberbezpieczeństwo instytucji finansowych, zgodność z DORA, ISO/IEC 27001 i PCI DSS, zarządzanie ryzykiem ICT, bezpieczeństwo płatności, nadzór nad dostawcami i odporność operacyjna.
  • Firmy technologiczne i producenci oprogramowania – DevSecOps, bezpieczeństwo aplikacji i API, Cloud Security, Secure SDLC, zarządzanie tożsamością i dostępem (IAM/PAM), testy penetracyjne oraz zarządzanie podatnościami.
  • Ochrona zdrowia i placówki medyczne – ochrona danych pacjentów, bezpieczeństwo systemów medycznych, zarządzanie dostępem, zgodność z RODO i NIS2 oraz zapewnienie ciągłości działania kluczowych usług medycznych.
  • Przemysł, produkcja i logistyka (OT/ICS Security) – cyberbezpieczeństwo systemów przemysłowych, ISA/IEC 62443, bezpieczeństwo automatyki i sieci OT, segmentacja sieci, zarządzanie dostępem zdalnym oraz odporność procesów produkcyjnych i łańcuchów dostaw.
  • Energetyka i infrastruktura krytyczna – ochrona infrastruktury krytycznej, zarządzanie ryzykiem cybernetycznym, bezpieczeństwo IT/OT, wymagania NIS2 i CER, reagowanie na incydenty oraz planowanie ciągłości działania i odporności operacyjnej.
  • Handel elektroniczny i sprzedaż detaliczna (E-commerce) – bezpieczeństwo sklepów internetowych, aplikacji i płatności, ochrona danych klientów, PCI DSS, Cloud Security, testy penetracyjne i monitorowanie zagrożeń.
  • Sektor publiczny i administracja – wdrażanie wymagań NIS2 i ustawy o KSC, zarządzanie bezpieczeństwem informacji (GRC), audyty bezpieczeństwa, zarządzanie ryzykiem, ochrona danych oraz gotowość do reagowania na incydenty.
  • Ubezpieczenia i reasekuracja – zgodność z DORA i wymaganiami nadzorczymi, zarządzanie ryzykiem ICT, ochrona danych klientów, bezpieczeństwo systemów polisowych, zarządzanie dostępem oraz nadzór nad dostawcami technologii.
  • Kancelarie prawne i działy prawne – ochrona informacji poufnych i tajemnicy zawodowej, bezpieczeństwo dokumentacji klientów, zgodność z RODO, bezpieczna wymiana danych, zarządzanie dostępem i audyty bezpieczeństwa.
  • Farmaceutyka, biotechnologia i nauki przyrodnicze – bezpieczeństwo systemów GxP, ochrona danych badawczych i klinicznych, integralność danych, bezpieczeństwo środowisk produkcyjnych, zgodność z wymaganiami regulacyjnymi oraz zarządzanie ryzykiem dostawców.

Dlaczego warto wybrać B2B Cyber jako partnera w zakresie cyberbezpieczeństwa?

B2B Cyber łączy praktyczne doświadczenie w cyberbezpieczeństwie ze znajomością procesów zarządzania bezpieczeństwem, ryzykiem i zgodnością z regulacjami. Wiemy, że współpraca z zewnętrznym dostawcą usług cyberbezpieczeństwa powinna wzmacniać bezpieczeństwo organizacji, a nie wprowadzać dodatkowe ryzyka czy wyzwania związane z compliance.

Nasze kompetencje wykraczają poza realizację zadań technicznych. Rozumiemy, jak duże organizacje zarządzają ryzykiem stron trzecich, przeprowadzają oceny bezpieczeństwa dostawców, bezpiecznie wdrażają zewnętrznych partnerów oraz egzekwują wymagania dotyczące zarządzania dostępem, ochrony danych, poufności i kontroli bezpieczeństwa.

Niezależnie od tego, czy potrzebujesz outsourcingu specjalistów cyberbezpieczeństwa, realizacji projektu bezpieczeństwa i zgodności, czy zarządzanych usług bezpieczeństwa (MSSP), koncentrujemy się na bezpiecznej współpracy, jasno określonej odpowiedzialności, mierzalnych rezultatach oraz zgodności z wewnętrznymi politykami i standardami, takimi jak ISO/IEC 27001, ISO 22301, IEC 62443, NIST CSF, NIS2, DORA, CER, CRA, AI Act oraz krajowe przepisy dotyczące zarządzania kryzysowego i ochrony infrastruktury krytycznej.

Czy B2B Cyber wspiera bezpieczny onboarding dostawców i spełnianie wymagań bezpieczeństwa stron trzecich?

Tak. Rozumiemy wymagania bezpieczeństwa i zgodności, jakie organizacje stawiają zewnętrznym specjalistom oraz dostawcom usług cyberbezpieczeństwa.

Współpracujemy z zespołami zakupów, IT, zarządzania ryzykiem i bezpieczeństwa informacji w zakresie ocen bezpieczeństwa dostawców (vendor security assessments), wymagań onboardingowych, nadawania uprawnień, poufności, ochrony danych oraz dokumentacji bezpieczeństwa.

Pomagamy również organizacjom tworzyć i doskonalić własne procesy zarządzania ryzykiem stron trzecich (third-party risk management), obejmujące ocenę bezpieczeństwa dostawców, onboarding oparty na ryzyku, definiowanie wymagań bezpieczeństwa, monitorowanie działań naprawczych i bieżący nadzór nad dostawcami.

Naszym celem jest sprawna współpraca przy jednoczesnym poszanowaniu wewnętrznych polityk bezpieczeństwa, procesów zarządzania oraz obowiązujących wymagań regulacyjnych.